
Client
LiveRamp
Secteur d'activité
Collaboration de données, technologies marketing
Technologies
Google Cloud
Shared VPC
VPC peering
VPN
GKE
IAM
LiveRamp est une entreprise de collaboration de données. Sa plateforme permet aux marques, aux éditeurs et à leurs partenaires de connecter et d'exploiter des données clients à des fins de marketing et de mesure, ce qui place la sécurité des données et le contrôle des accès au cœur de tout ce qu'elle exploite.
Quand une entreprise de ce type adopte un nouveau cloud, les premières décisions sur les réseaux, les projets et les permissions sont les plus difficiles à défaire. Réussir la fondation avant l'arrivée de la première charge de travail en production coûte moins cher que de restructurer autour d'elle plus tard.
Projet
La première fondation Google Cloud de LiveRamp a été bâtie autour d'un IAM granulaire, de plans de contrôle GKE séparés, d'environnements distincts et d'un réseau VPC partagé. SEYA a conçu et construit cette fondation.
LiveRamp adoptait Google Cloud pour la première fois et avait des exigences claires pour la fondation : accessible aux équipes d'ingénierie réparties dans plusieurs régions du monde, capable de monter en charge, sécurisée par défaut et administrable par un groupe plateforme central.
La mission de SEYA, c'était cette fondation. Nous avons examiné l'architecture existante et les plans cloud de LiveRamp, proposé une conception cible alignée sur les pratiques Google Cloud, puis construit le réseau partagé, l'organisation des clusters GKE, la structure d'organisation et le modèle IAM qui en découlaient, ainsi qu'une plateforme d'observabilité opérationnelle.
Livrables :
Une architecture Google Cloud cible, fondée sur un examen de la conception existante de LiveRamp et de ses contraintes
Le réseau GCP : un VPC de services communs, des VPC de transit, des VPC hôtes de production et hors production, une connectivité VPN et de l'appairage VPC
Des clusters GKE dont les plans de contrôle sont séparés des nœuds de travail dans un VPC partagé
Une structure d'organisation Google Cloud avec des environnements de production et hors production distincts
Un IAM granulaire pour des équipes réparties géographiquement, avec des rôles personnalisés pour les services gérés par Google et les piles applicatives
Une plateforme d'observabilité opérationnelle sur Google Cloud
Le défi
Une première fondation cloud est une occasion unique de décider comment les réseaux sont segmentés, comment les environnements sont séparés et qui peut faire quoi. Les équipes qui sautent cette étape se retrouvent avec des projets créés au cas par cas, des réseaux plats et des liaisons IAM que personne ne sait expliquer, et le coût de la correction augmente à chaque charge de travail déployée par-dessus.
LiveRamp avait des équipes d'ingénierie dans plusieurs régions du monde qui devaient toutes accéder à la nouvelle plateforme, et des charges de travail qui tourneraient sur Kubernetes dès le départ. La fondation devait satisfaire quatre exigences à la fois : l'accessibilité pour ces équipes, la scalabilité pour les charges de travail, une sécurité adaptée à des données clients et l'administrabilité pour le groupe qui l'exploiterait.
Notre expertise
SEYA a examiné l'architecture existante avec l'équipe de LiveRamp et identifié les points où cette conception freinerait le passage à Google Cloud. De là, nous avons proposé une architecture cible alignée sur les pratiques recommandées par Google Cloud pour les organisations, le réseau et l'identité.
La conception a été validée avec LiveRamp avant la construction, de sorte que les travaux de réseau, de GKE et d'IAM qui ont suivi ont mis en œuvre un plan que les architectes du client avaient déjà examiné.
Notre solution
SEYA a mis en œuvre une conception réseau articulée autour d'un VPC de services communs pour les services exploités de manière centralisée, de VPC de transit pour le routage entre environnements, et de VPC hôtes distincts pour la production et le hors production. Le VPN assure la connectivité vers le parc et l'appairage VPC relie les réseaux qui doivent communiquer.
Les plans de contrôle GKE ont été séparés des nœuds de travail au sein d'un VPC partagé, de sorte que le trafic d'administration des clusters et le trafic applicatif sont isolés, et que l'équipe plateforme maîtrise le réseau dans lequel chaque cluster s'installe.
SEYA a défini la structure d'organisation Google Cloud avec des environnements distincts, et un modèle IAM assez granulaire pour que des équipes de différentes régions travaillent de façon autonome sans permissions étendues. Des rôles personnalisés ont été créés pour les services gérés par Google et pour les piles applicatives de LiveRamp, afin que l'accès suive la fonction plutôt qu'un rôle par défaut. Une plateforme d'observabilité opérationnelle sur Google Cloud a complété la fondation.
Valeur apportée
Pour un CTO ou un responsable plateforme, la valeur d'une telle fondation tient aux questions qu'elle règle définitivement. Les services partagés ont un seul foyer. La production et le hors production sont des lieux différents avec des permissions différentes. Tout nouveau projet hérite du modèle de réseau et d'identité au lieu d'en inventer un.
Séparer les plans de contrôle GKE des nœuds de travail dans un VPC partagé donne au groupe plateforme la maîtrise de l'endroit où les clusters se rattachent et de la circulation de leur trafic, tandis que les équipes applicatives gardent la propriété de ce qui tourne à l'intérieur.
Un IAM granulaire avec des rôles personnalisés signifie qu'un ingénieur d'une région donnée peut recevoir exactement l'accès que sa fonction exige sur un service géré par Google ou une pile applicative, et que cet accès peut être revu et révoqué sans toucher personne d'autre.
Le résultat
LiveRamp dispose d'un contrôle plus fin de son infrastructure Google Cloud multiprojets, avec des services partagés centralisés dans un seul VPC et une production séparée du hors production au niveau de l'organisation, du réseau et de l'IAM.
Des équipes réparties géographiquement travaillent sur la plateforme avec des permissions propres à leur rôle, et une plateforme d'observabilité opérationnelle donne au groupe qui exploite la fondation une vue de ce qui s'y passe.
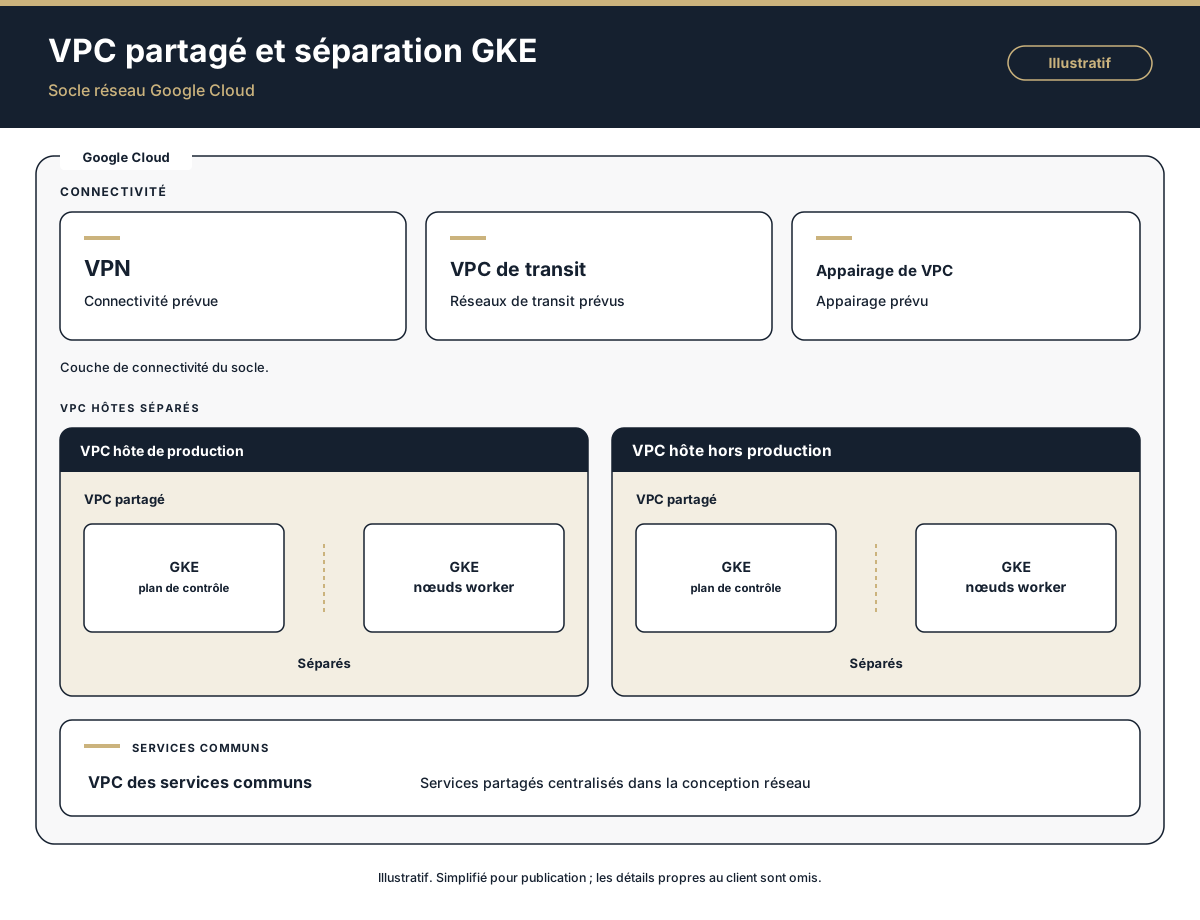
À titre illustratif : la production et le hors production ont leurs propres VPC hôtes, et dans chacun le plan de contrôle GKE est séparé des nœuds de travail ; le VPC de services communs est partagé par les deux.
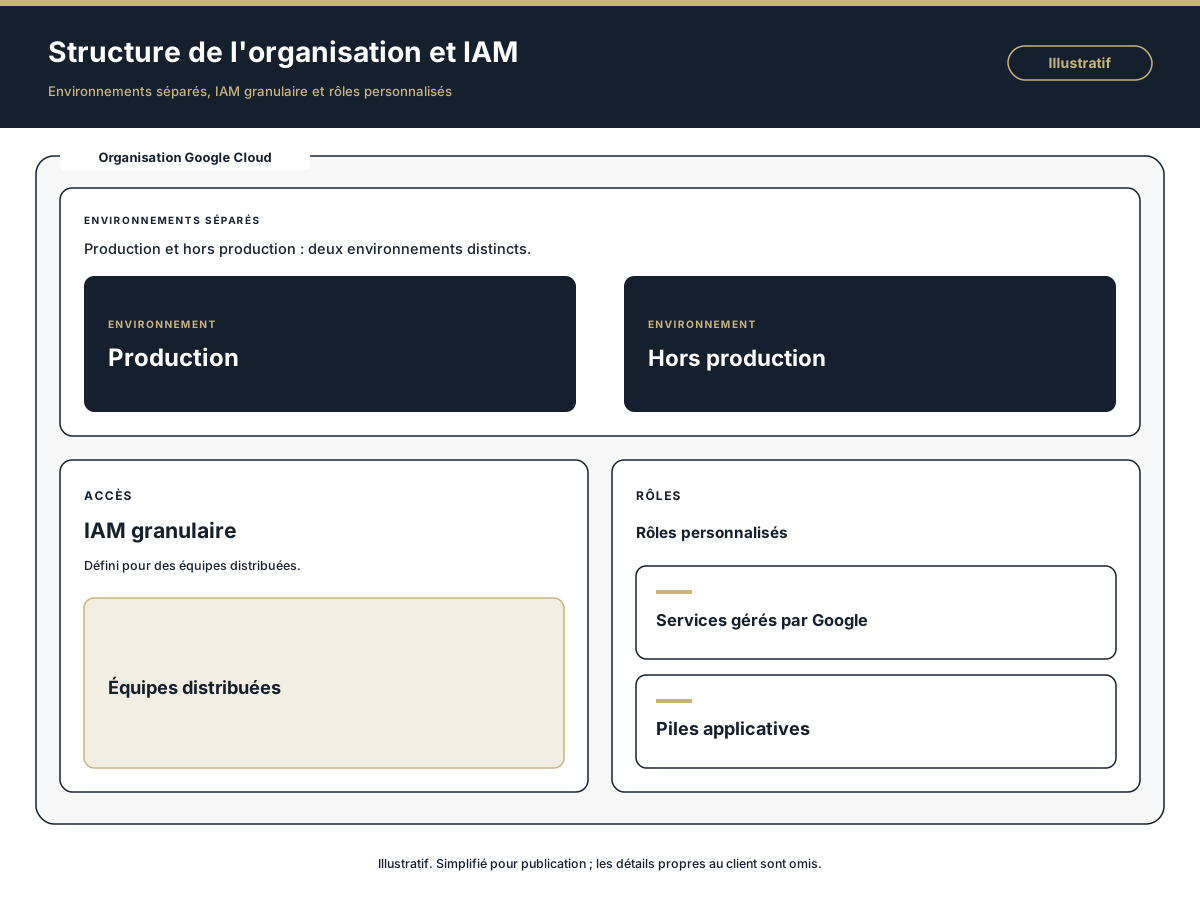
À titre illustratif : la séparation des environnements et le contrôle des accès sont fixés au niveau de l'organisation, de sorte que les nouveaux projets en héritent au lieu de définir les leurs.
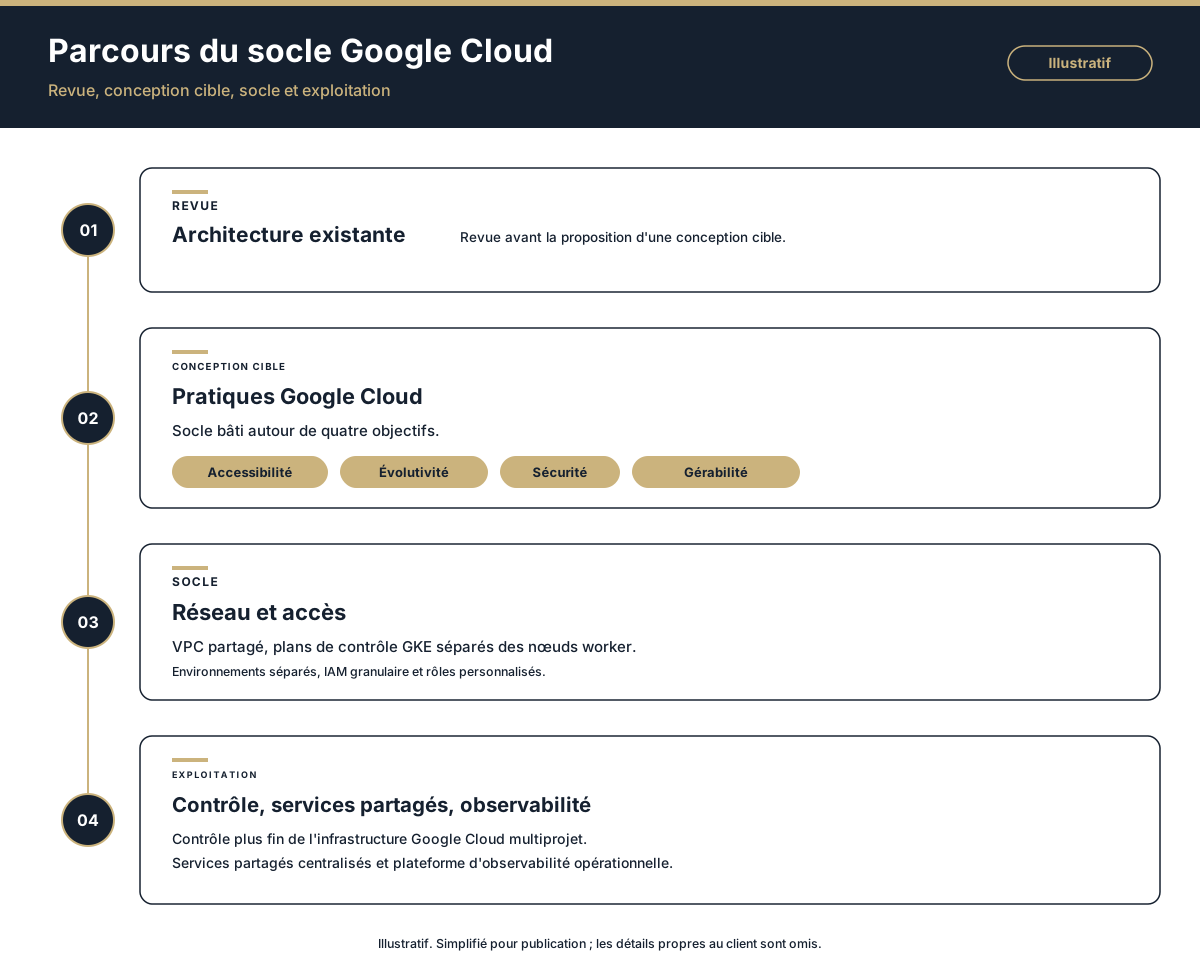
À titre illustratif : la conception cible est validée avant toute construction, et l'exploitation (services partagés, contrôle, observabilité) est planifiée comme partie intégrante de la fondation.
Vous démarrez sur Google Cloud, ou vous vous apprêtez à ajouter une deuxième région ou une deuxième équipe ?
SEYA peut examiner votre architecture actuelle et concevoir une landing zone dans laquelle votre équipe plateforme pourra grandir. Contactez-nous à hello@seyagroup.io.
Contactez-nous
Envoyez une demande concernant un engagement cloud, plateforme, données ou fiabilité. L'e-mail marketing est une option distincte sur le formulaire.